繁體中文
 English
即使贾斯汀·德雷克预测人工智能可能破解密码学的事实被证实正确,批评者认为“掩体模式”是一个不切实际的建议,不太可能保护你的加密货币。
如果加剧的地缘政治紧张还不足以令人担忧,现在轮到加密货币走向核武了。
业界正忙于讨论一种密码学末日情景:攻击者利用一个曾经牵强但现在可能可信的AI情景,从公钥中推导出私钥,从而让所有人的加密货币都面临风险。
以太坊研究员贾斯汀·德雷克上周三呼吁采取“掩体模式”规划,引用了人工智能领域的“令人谦卑”的进展,这些进步可能加速数学攻击的发现,最终“破解”密码学:
“依我看,现在合理准备面对ECDSA(椭圆曲线数字签名算法)在Qday之前崩溃的可能性,最坏的情况是几个月而非几年。”
Drake认为,行业应开始规划资产的受控迁移,迁移到未被公开的公开密钥的新地址,从而减少潜在攻击者可能利用的信息。
但他的警告依据是什么?是否有真正值得警惕的理由?
加密货币恐慌是否合理?
德雷克关心的不仅是人工智能是否会加速破解密码学的量子计算机的到来,还在于人工智能系统可能还能帮助发现人类密码学家忽略的经典计算数学攻击。
他认为,支撑大多数区块链的椭圆曲线——可能比哈希函数更易受到此类突破的影响,因为哈希函数具有更大的数学结构,这也为经典算法破解椭圆曲线密码学的可能性带来了可能性。
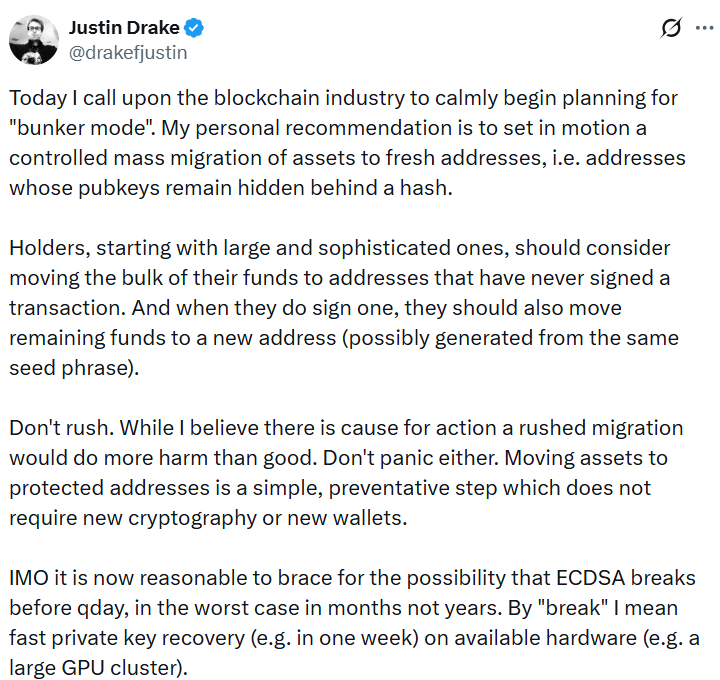
贾斯汀·德雷克希望业界为“地堡模式”做好规划。来源:贾斯汀·德雷克
约翰斯·霍普金斯大学密码学教授马修·格林对德雷克的评估发表了看法,这为加密行业已经蔓延的恐慌火上浇油。
“我认为我们可能会失去公钥密码学,”他说。
正如以太坊钱包MetaMask的创始人兼首席执行官Taylor Monahan所指出的,如果密码学破解,包的价格将不会是你唯一的担忧:
“如果椭圆曲线被打破,任何暴露的公钥都会导致泄露,而且而且是被一个以窃取加密货币为首要目标的有经济动机的黑客所为,那么整个世界都会归零。把你的魔法互联网硬币设在掩体模式,对你没用。”
为什么仅仅移动硬币可能还不够
Herbert 表示,xpub 允许钱包为同一账户生成多个公钥,包括那些从未使用的地址。
如果钱包应用或第三方已经掌握这些信息,将资金转移到同一账户内的新地址可能不会隐藏该新地址的公钥。
如果ECDSA变得几乎可被破坏,“攻击者可以在不触碰你的硬件钱包的情况下恢复相应的私钥。”
以太坊扩展协议StarkWare的联合创始人兼首席执行官Eli Ben-Sasson告诉《Magazine》:“不,这显然还不够保护。”
“除了转移你的硬币,如果你想再用它们,还得使用各种钱包。”
他说,暂停还会影响钱包签名的更多方面。以太坊的基础设施级签名和共识机制也需要关注,以及用于数据块中的Kate-Zaverucha-Goldberg(KZG)多项式承诺方案。
“最后,油价也很可能会大幅上涨,因为很多功能都会失效,”他补充道。
在比特币上,某些地址类型会将完整的公钥隐藏在加密哈希后面,直到币被花费。如果相关哈希函数保持安全,这可能为攻击者从公钥中获取私钥提供额外保护。相比之下,Taproot地址则直接在链上暴露公钥。
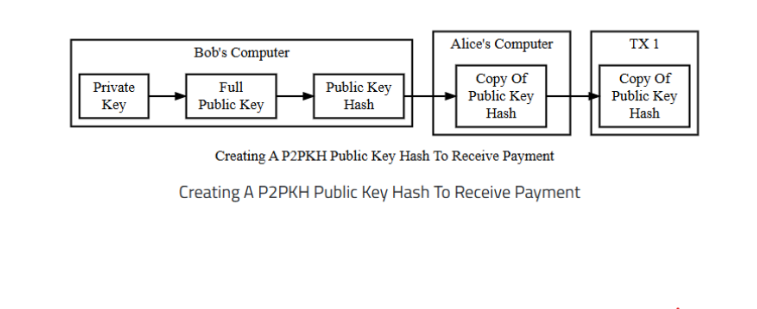
创建P2PKH公钥哈希以接收付款。资料来源:Bitcoin.org
Bourdon表示,常见的SegWit地址以bc1q开头,会在花费前隐藏公钥,而像Trezor这样的钱包则生成新的接收地址以限制地址重复使用。
“现在无能为力,”他说,并补充说,慌乱的迁徙弊大于利。“急于转移资金的人会犯错,骗子利用这样的故事来接触他们。”
还值得注意的是,每当你花费比特币时,公钥都会在内存池中被暴露,为攻击提供了机会窗口。
并非所有加密资产都一样
一些区块链已经在为密码学威胁做准备,尽管它们提出的解决方案各不相同。
在以人工智能为核心的NEAR协议中,用户可以在一次交易中将量子安全的FIPS-204密钥添加到现有主网账户,无需移动资产,且像Meteor这样的钱包支持量子安全签名。这依赖于基于格点的密码学,以太坊创始人Vitalik Buterin担心这种技术也可能受到攻击。
以太坊正在开发更广泛的后量子路线图,利用基于哈希的签名和ZK证明聚合,涵盖从交易签名到共识和数据安全等方方面面。它还有一份紧急的硬分叉和复苏提案,已经在纸面上规划好了。
在2024年3月的一篇文章中,Vitalik Buterin提出了一个潜在的硬分叉方案,该分叉将在大规模盗窃事件发生后回滚区块,禁用传统钱包交易,并允许用户通过零知识证明来收回资金。
Bitwise Europe高级研究员Max Shannon表示,这仍是一个“没有明确时间表”的提案。
虽然目前还没有人证明有效的攻击方法,但他表示用户应“长期内”切换到量子安全签名。
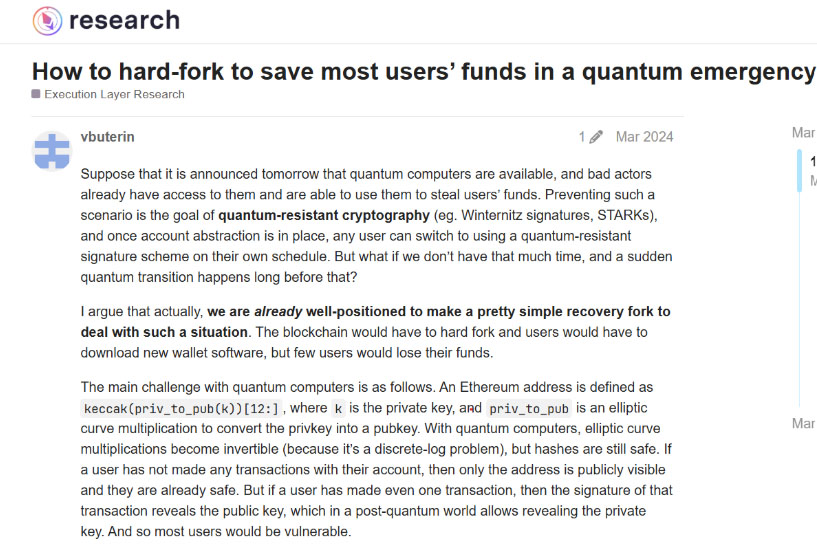
在量子紧急情况下硬分叉。来源:以太坊研究
Starknet 的账户抽象架构允许用户在无需将资金迁移到新地址的情况下切换签名方案。Ben-Sasson表示,核心技术无需更改,“因为账户抽象意味着你可以采用任何签名方案。”
但他表示,其他组件仍需关注,包括网络状态树的部分内容及其对以太坊安全性的依赖。
更换地址对Solana用户无益,因为公钥默认会暴露——尽管他们可以将资金迁移到像Winter Wallet这样的后量子金库。
索拉纳基金会技术副总裁雅各布·克里奇表示,如果索拉纳的签名方案变得可破解,用户无需进入“掩体模式”。
网络升级可以让用户通过基于哈希的证明证明其秘密种子的所有权,并将账户迁移到更安全的签名方案。他说,已有可行的概念验证,尽管升级本身尚未部署。
那么,加密货币持有者应该感到恐慌吗?
香农表示,Bitwise目前不担心这种理论风险,但“值得谨慎对待”。
“我们可以把新地址和xpub曝光作为思想实验,”赫伯特说,“但我不会假装这些步骤能算是针对那种情景的实际计划。”
因为有些人拥有旧设备、复杂的多重签名安排,或者多年未碰的比特币,他说软件更新“不会自动保护这些币”。
Bourdon提醒加密持有者要仔细审查来源,因为Drake的警告伴随着以太坊向他推荐的基于哈希加密的转变。
“所以关于未证实威胁的警告同时也是以太坊路线图的推销,”他说。
虽然这并不能证明德雷克错了,但目前还没有证据表明ECDSA即将被打破,而且急于转移资金存在诸多风险。
但如果支撑加密钱包和区块链的密码学失效,转移币可能是行业应对中最简单的部分。
以上就是AI破解椭圆曲线密码,加密 “掩体模式” 被指难以保护资产安全的详细内容,更多关于加密 “掩体模式” 遭质疑的资料请关注脚本之家其它相关文章!